Sejumlah layanan digital di berbagai negara terpaksa dihentikan sementara pekan ini, mulai dari sebagian besar bank di Jepang, situs pemerintah di sejumlah negara Eropa, hingga situs lembaga keamanan siber Australia.
Gangguan tersebut dipicu oleh PHP2Shell, dua celah keamanan kritis pada PHP yang memungkinkan penyerang mengambil alih server web tanpa perlu login. Menurut Wiz, perusahaan keamanan siber yang turut menemukan kerentanan ini, PHP digunakan oleh sekitar 70% website di dunia. Luasnya penggunaan PHP membuat kerentanan ini berpotensi berdampak pada jutaan website dan layanan digital, termasuk sistem yang mendukung operasional bisnis di berbagai sektor.
Kerentanan yang telah tersembunyi selama lebih dari satu dekade ini akhirnya terungkap setelah peneliti keamanan memanfaatkan kecerdasan buatan (AI) untuk menganalisis kode PHP. Perbaikan darurat kemudian dirilis pada 21 Oktober 2026.
Di Indonesia, Badan Siber dan Sandi Negara (BSSN) serta Kementerian Komunikasi dan Digital (Komdigi) turut merespons dengan meminta pengelola sistem segera menerapkan pembaruan keamanan tersebut.
Apa Itu PHP2Shell dan Apa Dampaknya?
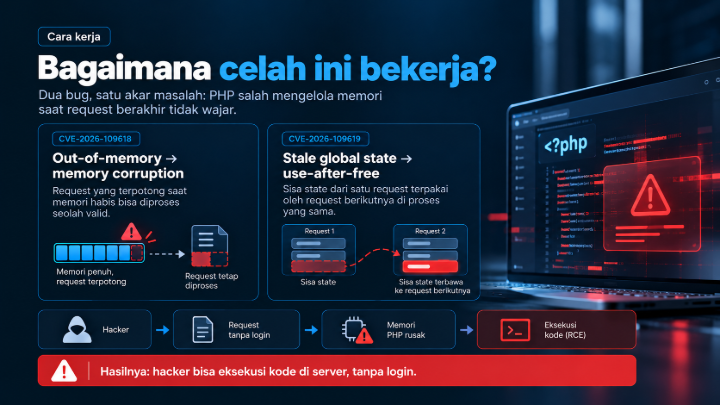
PHP2Shell adalah sebutan untuk dua kerentanan, CVE-2026-109618 dan CVE-2026-109619. Tim keamanan PHP memberi keduanya skor keparahan 9,2 dari 10 (CVSS v4.0).
CVE-2026-109618: kondisi kehabisan memori dapat membuat PHP memproses data permintaan yang belum lengkap seolah-olah valid.
CVE-2026-109619: sisa data dari satu permintaan dapat terpakai oleh permintaan berikutnya pada proses yang sama.
Dalam kedua kasus, penyerang dapat memanfaatkan kesalahan pengelolaan memori untuk menjalankan kode di server.
Menurut advisori resmi PHP, hampir semua server yang menjalankan PHP untuk website berisiko. NSA menegaskan celahnya ada di PHP itu sendiri, bukan di aplikasi di atasnya. Artinya, memperbarui WordPress atau plugin tidak cukup. Perbaikan harus dilakukan oleh pengelola server, yaitu tim TI internal atau penyedia hosting.
Risikonya juga sering tidak terlihat. Selain menjadi fondasi WordPress, Drupal, Joomla, dan Magento, PHP juga tertanam di perangkat jaringan dan produk vendor yang tidak bisa diperbarui sendiri oleh tim TI, menurut NCSC-NL. Perusahaan yang tidak tahu di mana saja PHP dipakai akan sulit menutup seluruh celahnya.
Perbaikan resmi tersedia di PHP 8.5.12, 8.4.27, 8.3.36, dan 8.2.35. Sistem dengan PHP 8.1 atau lebih lama tidak mendapat perbaikan resmi, sehingga perlu solusi dari vendor atau segera beralih versi. PHP 8.2 juga hanya didukung hingga 31 Desember 2026.
Mengapa Celah PHP2Shell Mengguncang Begitu Banyak Organisasi?
Amazon Threat Intelligence mendeteksi percobaan eksploitasi sejak 17 Oktober 2026, empat hari sebelum pengungkapan resmi. Setelah perbaikan dirilis, serangan tercatat meluas. Hingga kini, belum ada organisasi yang mengonfirmasi sistemnya berhasil dibobol.
Situasi ini menyulitkan pengelola sistem. Pembaruan butuh waktu untuk diuji dan dipasang, sementara tim PHP menegaskan tidak ada pengaturan konfigurasi yang sepenuhnya menutup celah ini. Mematikan layanan menjadi cara tercepat menghilangkan risiko selama pembaruan berlangsung. Itulah sebabnya banyak organisasi memilih tidak menunggu:
Jepang: menurut Nikkin, sebagian besar bank, termasuk MUFG dan Mizuho, menghentikan sementara sebagian layanan daring. Menurut CNN, maskapai ANA dan operator kereta JR West juga melakukan hal serupa.
Eropa: menurut Reuters dan The Register, pemerintah Belanda, Denmark, Prancis, Finlandia, dan Inggris menurunkan sebagian situs dan layanannya selama perbaikan.
Australia: sejumlah situs pemerintah, termasuk cyber.gov.au, sempat tidak tersedia selama mitigasi.
Langkah pencegahan ini tetap menimbulkan biaya, mulai dari nasabah yang tidak bisa bertransaksi hingga layanan publik yang tertunda.
Di Indonesia, BSSN merekomendasikan pembaruan PHP, atau isolasi layanan bila pembaruan belum bisa dilakukan. Komdigi meminta instansi pengguna Pusat Data Nasional (PDN-1) dan Government Cloud memprioritaskan pembaruan server yang melayani publik dan menonaktifkan sementara sistem yang belum diperbarui. Belum ada insiden PHP2Shell yang terkonfirmasi di Indonesia.
5 Dampak Celah Keamanan PHP bagi Operasional Bisnis
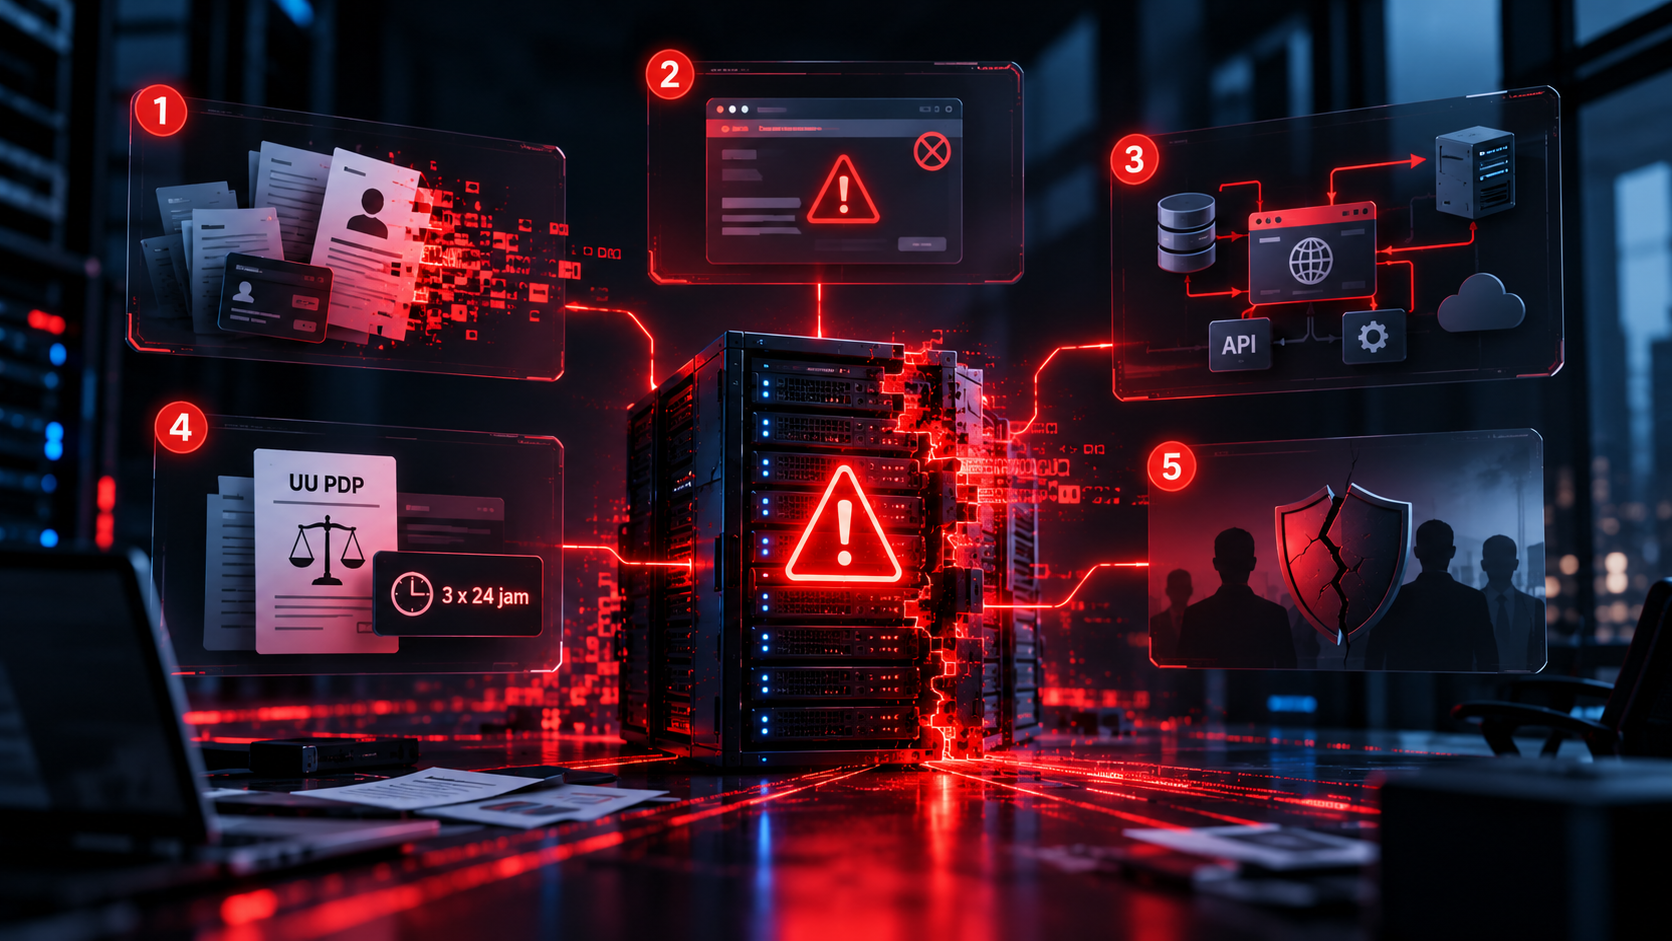
Kebocoran data pelanggan dan perusahaan
NSA menyebut celah ini dapat dipakai untuk mencuri data sensitif. Server web yang diambil alih dapat memberi penyerang akses ke data pelanggan, data transaksi, dan dokumen yang tersimpan atau diproses di dalamnya.Kelumpuhan operasional (business interruption)
Bila pembaruan tertunda, misalnya karena aplikasi lama tidak kompatibel dengan versi PHP baru, pilihan paling aman adalah mematikan layanan sementara, seperti yang juga disarankan BSSN dan Komdigi. Bagi bisnis yang mengandalkan kanal transaksi atau portal mitra daring, gangguan beberapa jam dapat berarti pendapatan yang hilang.Efek domino pada sistem yang terintegrasi
Website perusahaan jarang berdiri sendiri. Portal pelanggan atau katalog daring sering terhubung melalui API ke basis data dan sistem internal, dan server web kerap menyimpan kredensial basis data serta kunci API. NSA menyebut penyerang dapat memanfaatkan akses ini untuk bergerak lebih dalam ke jaringan perusahaan.Kepatuhan terhadap UU Pelindungan Data Pribadi (UU PDP)
UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi mewajibkan pengendali data menjaga keamanan pemrosesan data pribadi. Bila terjadi kegagalan pelindungan data, pengendali data wajib menyampaikan pemberitahuan tertulis paling lambat 3 x 24 jam. Kelalaian yang berujung pada kebocoran data pelanggan dapat menghadapkan perusahaan pada sanksi administratif hingga gugatan ganti rugi.Kepercayaan mitra dan pelanggan
Kebocoran data sensitif merusak kepercayaan mitra dan klien. Memulihkannya membutuhkan waktu dan biaya yang tidak sedikit, terutama dalam hubungan bisnis yang bergantung pada keandalan sistem.
Cara Mengatasi PHP2Shell: Langkah Mitigasi yang Perlu Diambil
Langkah berikut disusun berdasarkan rekomendasi resmi PHP, BSSN, dan Komdigi:
Urutan | Langkah | Tindakan | Rujukan |
1 | Inventarisasi aset | Petakan semua sistem yang memakai PHP, dimulai dari website, portal pelanggan, dan aplikasi yang terhubung ke internet. Sertakan perangkat dan produk dari vendor. | Komdigi, NCSC UK |
2 | Pembaruan PHP | Perbarui ke versi 8.5.12, 8.4.27, 8.3.36, atau 8.2.35, lalu restart layanan PHP. Minta konfirmasi tertulis dari penyedia hosting dan vendor. | PHP, BSSN, Komdigi |
3 | Isolasi layanan bila pembaruan tertunda | Batasi akses jaringan atau nonaktifkan sementara sistem yang belum bisa diperbarui. Tentukan sejak awal layanan mana yang boleh dimatikan dan siapa yang memutuskan. | BSSN, Komdigi |
4 | Mitigasi sementara | Terapkan pengaturan konfigurasi sesuai panduan resmi PHP. Langkah ini hanya mengurangi risiko, tidak menggantikan pembaruan. | PHP |
5 | Pemantauan dan pemeriksaan | Perkuat pencatatan log dan pemantauan trafik. Periksa tanda penyusupan dan ganti kredensial yang mungkin terekspos. | Komdigi, NSA |
Selain langkah di atas, praktik keamanan berikut membantu membatasi dampak bila serangan terjadi:
Penguatan Web Application Firewall (WAF) untuk menyaring permintaan berbahaya sebelum mencapai server.
Pembatasan akses portal administrasi, dengan menutup akses publik dan mewajibkan koneksi lewat VPN atau IP whitelisting.
Pemisahan server, sehingga server web yang menghadap publik terpisah dari basis data operasional inti.
Kesiapan Infrastruktur Menentukan Kecepatan Respons
Kasus PHP2Shell menunjukkan bahwa kerentanan keamanan dapat berdampak langsung pada operasional bisnis. Bahkan tanpa adanya pembobolan, sejumlah organisasi harus menghentikan sementara layanan digitalnya untuk mengurangi risiko.
Situasi ini menegaskan pentingnya kesiapan perusahaan dalam mengelola infrastruktur IT, mulai dari inventarisasi aset, pembaruan keamanan, pemantauan sistem, hingga prosedur penanganan insiden. Koordinasi dengan penyedia hosting dan vendor aplikasi juga diperlukan agar penanganan dapat dilakukan dengan cepat dan tepat.
Pembaruan PHP menjadi langkah mendesak untuk mengatasi kerentanan saat ini. Namun, tata kelola infrastruktur IT yang baik menjadi kunci untuk meminimalkan risiko dan menjaga keberlangsungan operasional bisnis dalam jangka panjang.
Pastikan infrastruktur IT perusahaan Anda siap menghadapi risiko keamanan. Konsultasikan kebutuhan dan evaluasi infrastruktur IT bersama tim Arkana.